Commissarissensymposium 2026: VOR en risicobeheersing
De Verklaring Omtrent Risicobeheersing (VOR) heeft alleen waarde als ze steunt op een scherp risicobeeld, een onafhankelijke internal auditfunctie en een open relatie tussen internal audit en toezicht. Die boodschap liep als rode draad door het Commissarissensymposium 2026. Voor commissarissen en Chief Audit Executives (CAE's) verschuift daarmee de aandacht van de formulering van de verklaring naar de vraag die eraan voorafgaat: kent de organisatie haar belangrijkste risico's en worden die daadwerkelijk beheerst?
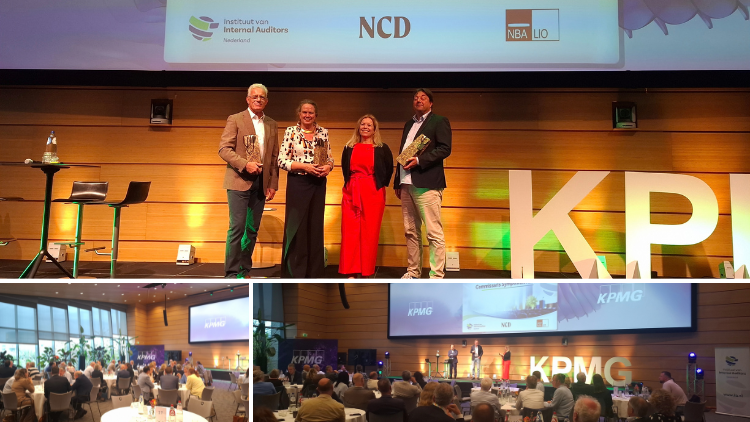
Voor de twaalfde editie van het Commissarissensymposium kwamen commissarissen en CAE's op maandag 28 september samen bij KPMG in Amstelveen. IIA Nederland, NBA-LIO en de Nederlandse Vereniging van Commissarissen en Directeuren (NCD) organiseerden de middag gezamenlijk. Onder leiding van dagvoorzitter Esther Bosch, zelf lid van alle drie de organisaties, volgden drie inleidingen, vragen uit de zaal en tafelgesprekken aan de hand van verschillende stellingen. De middag werd afgesloten met een plenaire terugkoppeling.
Van Tabaksblat naar een bredere verklaring
Esther de Jong, directeur van de NCD, en Roel van Lierop, voorzitter van de NBA-ledengroep Interne en Overheidsaccountants, openden de middag. De Jong wees op de groeiende reeks risico's waarmee commissarissen te maken krijgen, zoals cybersecurity, AI, geopolitiek en ketenrisico's. Zij pleitte ervoor de driehoek van bestuur, commissarissen en internal audit uit te breiden tot een vierhoek met de medezeggenschap, omdat veel risico's direct aan medewerkers raken. Van Lierop riep op het vak niet onnodig ingewikkeld te maken.
Bosch plaatste de VOR in een lange ontwikkeling. Na de Commissie Peters (1997) vroegen Sarbanes-Oxley (2002) en de Commissie Tabaksblat (2003) bestuurders expliciet te verklaren dat hun beheerssystemen effectief waren. De Commissie Frijns (2005) versmalde die verklaring tot financiële verslaggeving en inzicht in belangrijke risico’s. Met de aangepaste Corporate Governance Code, die beursvennootschappen vanaf het jaarverslag over boekjaar 2025 toepassen, verbreedt de verklaring weer richting de bredere VOR. Naast financiële en duurzaamheidsrisico’s worden ook operationele en compliance-risico’s meegenomen.
Sluit aan op wat werkelijk materieel is
Daco Daams, business risk & audit manager bij Randstad en daarvoor veertien jaar werkzaam bij PwC, besprak op persoonlijke titel de praktische invulling van de VOR. Zijn uitgangspunt: de verklaring moet passen bij de beginselen van de Code, namelijk vertrouwen, integriteit, transparantie en verantwoording. Meer tekst in het jaarverslag levert niet vanzelf meer inzicht op.
Aan de hand van jaarverslagen liet Daams zien hoe verschillend ondernemingen de verklaring invullen. ASML geeft een uitgebreide toelichting op operationele en compliance-risico's. Ahold Delhaize kiest voor een korte verklaring die "sufficient comfort" koppelt aan het beheersen van risico's binnen de risicobereidheid. Banken gebruiken weer andere termen, zoals non-financial risks, die volgens Daams uitleg nodig hebben.
Een bruikbare VOR maakt de reikwijdte duidelijk, sluit aan op de risicoparagraaf en richt zich op materiële risico's. Zij is geen garantie dat er niets misgaat. Daams benadrukte bovendien dat "comfort" in een bestuursverklaring iets anders is dan assurance van een externe accountant.
Voor commissarissen formuleerde hij drie vragen die zij vóór publicatie moeten kunnen beantwoorden: wat is onze risicobereidheid, welke risico's dekt de verklaring af en wat zegt de gekozen tekst werkelijk? Daarnaast moeten zij de voortgang van mitigerende maatregelen volgen. Een positief oordeel over het systeem zegt weinig als onduidelijk is hoe openstaande tekortkomingen worden opgelost.
Van formele verbinding naar effectieve bewustwording
John Bendermacher werkte ruim 26 jaar als CAE bij vijf financiële instellingen. Hij is oud-voorzitter van IIA Nederland en erelid van het IIA. Zijn stelling: de waarde van internal audit hangt grotendeels af van de manier waarop de raad van commissarissen en de auditcommissie met de functie omgaan. De formele inrichting is meestal op orde. De lastigere vraag is of internal audit en commissarissen elkaar werkelijk begrijpen en of de commissarissen genoeg risico-inzicht hebben om het bestuur uit te dagen.
Een onafhankelijke rapportagelijn en positionering zijn noodzakelijk, maar niet voldoende. Internal audit vraagt ook professioneel-kritisch handelen, integriteit en moed: een rechte rug. Bendermacher pleitte voor een sterke functionele lijn naar de voorzitter van de auditcommissie, die betrokken moet zijn bij benoeming, beoordeling, auditplan en budget van de CAE. Een auditplan moet voortkomen uit een volledige risicoanalyse, ruimte laten voor ad-hoconderzoek en gevolgd worden door monitoring van de opvolging van bevindingen. Commissarissen doen er goed aan te vragen naar de externe kwaliteitstoetsing, die elke vijf jaar verplicht is.
Tussen CAE en voorzitter van de auditcommissie hoort volgens hem zeer geregeld formeel en informeel contact. Hij adviseerde de auditcommissie een jaarlijks besloten deel van de vergadering voor de chief audit executive. Deze moet elke vergadering ervoor zorgen dat drie of vier boodschappen blijven hangen. De grootste uitdaging ziet hij in kennis van commissarissen van risico's als AI, klimaat, geopolitiek, cyber, cultuur en fraude, en van regelgeving als NIS2, de AI Act en DORA. Zonder die kennis is uitdagen er lastig en dreigen blind vertrouwen en groepsdenken.
Over de VOR maakte Bendermacher een belangrijk onderscheid. Strategische risico's, AI, geopolitiek en klimaat vallen niet onder de verklaring, maar horen wel in de rapportage aan de raad van commissarissen. Internal audit levert een groot deel van de onderbouwing van de VOR, volgt verbeterpunten op, beoordeelt het jaarverslag op volledigheid en transparantie en denkt mee over het zekerheidsniveau. Zijn advies aan commissarissen is dan ook: vraag internal audit het risicomanagementproces als keten te auditen en het bestuursverslag te reviewen. De VOR is er immers niet alleen voor de lezer van het jaarverslag, maar ook voor de raad van commissarissen zelf.
Audit als onmisbaar instrument voor toezicht
Marjan Trompetter, voorzitter van de Raad van Commissarissen van Rabobank en van de Raad van Toezicht van Erasmus MC, sprak vanuit haar ervaring als commissaris, auditcommissievoorzitter en haar eigen ervaring met het uitvoeren van audits. Commissarissen houden toezicht, adviseren en zijn werkgever van de raad van bestuur. Hun gereedschap is adviseren, bijsturen en ingrijpen. Internal audit biedt daarbij de diepgang die commissarissen zelf niet kunnen organiseren, terwijl de raad het overzicht houdt over waar die diepgang nodig is.
Als informatiebronnen noemde zij bewust eerst contacten en daarna stukken. Bij Rabobank spreekt zij minimaal elke zes weken met het hoofd internal audit en het hoofd compliance. Die gesprekken gaan ook over het team en de ontwikkelingen die iemand ziet. Zo ontstaat ruimte voor zachte signalen die (nog) niet op papier kunnen.
Het auditplan mag volgens Trompetter niet statisch zijn: de raad stelt jaarlijks toezichtsprioriteiten vast en evalueert elk kwartaal of die nog kloppen. Van auditrapportages vraagt zij een duidelijke boodschap, oorzaken en samenhang met andere bevindingen, heldere implicaties en zo nodig een concrete oproep aan de raad. Om de opvolging te volgen, noemde zij indicatoren als het percentage onvoldoendes en het percentage te laat opgevolgde bevindingen. Bevindingen zijn niet per definitie slecht; het gaat erom of ze (snel genoeg) worden opgelost.
Audit is volgens Trompetter onmisbaar omdat het onafhankelijk, diepgaand, overzichtelijk, dynamisch en reflectief is en rust op een vertrouwensband. De raad vraagt internal en external audit daarom ook expliciet of zij de tekst van de VOR kunnen onderschrijven.
Soft signals, tegenspraak en het bredere risicobeeld
In de tafelgesprekken kwamen verschillende lijnen uit de middag samen. Deelnemers spraken over het belang van gedrag en cultuur naast harde audituitkomsten en over het onderscheid tussen soft signals en soft controls. Ook kwam de vraag aan de orde of commissarissen voldoende kennis en ervaring hebben om nieuwe en samenhangende risico’s goed te kunnen doorgronden en het bestuur daarop te challengen.
IIA-voorzitter Frans Eusman en Huck Chuah, partner bij KPMG, sloten de middag af. Eusman benadrukte dat risicobeheersing en langetermijnwaardecreatie geen tegenstellingen zijn, maar in samenhang moeten worden bezien. Juist waar wordt aangenomen dat iets op orde is zonder dat daar voldoende zekerheid over bestaat, kan volgens hem een assurance gap ontstaan. Chuah riep commissarissen op de verschillende beschikbare assurancefuncties bewust te benutten om tot een zo volledig mogelijk beeld te komen.
Nieuwe publicatie van IIA Nederland en NCD
Tijdens het symposium reikten Danny Francken en Esther de Jong de publicatie Samenwerken aan betere Governance in praktijk uit. De gezamenlijke publicatie van IIA Nederland en NCD sluit direct aan op de centrale lijn van de middag: hoe bestuurders, commissarissen en Internal Audit elkaar beter kunnen benutten in het gesprek over risico’s, beheersing en goed bestuur. Het boekje behandelt onder meer de bijdrage van Internal Audit, het Three Lines Model, de samenwerking tussen commissarissen en Internal Audit en aandachtspunten voor organisaties zonder internal auditfunctie.